一、证书与颁发机构:先弄清它是什么
- 颁发主体:工业和信息化部人才交流中心(简称“工信人才”)组织的岗位能力评价体系,信息安全与管理方向证书对外常称为 IITC 岗位能力证书。
- 证书性质:属于岗位能力评价证明,用于证明持证人完成了信息安全与管理方向、相应等级的技能学习并通过考核,可作为企业招聘、评岗和用人参考依据之一。
- 重要区分:岗位能力评价证书不等同于执业资格证书。执业资格须由国家或行业主管部门依据许可制度设置。
- 证书查询:证书信息可在工业和信息化部人才交流中心官网人才评价系统查询。
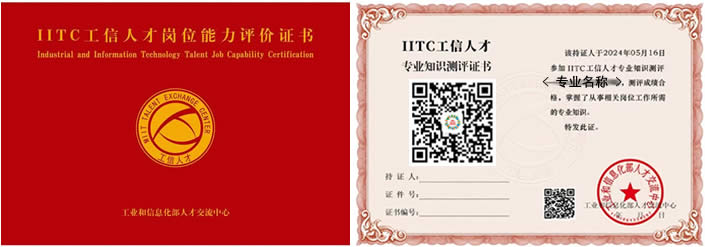
IITC 工信人才岗位能力评价证书封面与内页(样本示意)
二、课程体系总览:初、中、高三级
信息安全与管理方向的培训按初级、中级、高级三个等级划分,整体采用理论授课 + 实操训练相结合的教学模式,学员按岗位方向选择对应等级。
| 等级 | 岗位方向 | 适合人群 | 学习重点 |
|---|---|---|---|
| 初级 | 信息安全管理员 | 单位安全日常检查与执行 | 账号口令、补丁更新、终端防护、日志查看 |
| 中级 | 信息安全工程师 | 负责安全加固与事件处置 | 基线核查、漏洞修复、访问控制、应急响应 |
| 高级 | 信息安全主管 | 负责安全体系与合规 | 等级保护、风险评估、制度建设与审计 |
选级建议:零基础或面向入门岗 → 初级;有相关基础、面向独立作业岗 → 中级;负责项目、团队与技术管理 → 高级。报考条件以机构当期要求为准。
三、公共基础模块(初、中、高级通用)
课程基础部分围绕“行业认知+专业基础+工具环境+规范与安全+成果输出”展开:
- 安全基础:常见攻击类型、威胁来源、风险与影响
- 账号与口令:口令策略、多因素认证、账号生命周期管理
- 终端与主机:防病毒、补丁管理、主机加固与日志
- 网络边界:防火墙、访问控制、远程接入与 VPN
- 数据保护:分级分类、备份、加密与个人信息保护要求
四、三个等级分别学什么
初级 · 信息安全管理员方向
- 日常检查:口令合规、补丁状态、杀毒软件运行情况;
- 终端防护:病毒查杀、可移动介质管理、软件白名单;
- 日志查看:登录失败记录、异常外联、告警初步判断。
中级 · 信息安全工程师方向
- 基线核查:主机与网络设备安全配置核查与整改;
- 漏洞处置:漏洞扫描、风险分级、补丁与缓解措施;
- 访问控制:最小权限、分域隔离、远程运维通道加固;
- 事件处置:发现、隔离、取证、恢复与上报流程。
高级 · 信息安全主管方向
- 体系框架:等级保护要求、安全管理体系构成;
- 风险评估:资产识别、威胁与脆弱性分析、风险处置;
- 制度建设:安全责任制、应急预案、供应链与外包管理;
- 审计与改进:日志审计、内部检查、整改闭环与培训。
五、实操训练与考核项目(通用)
实操项目包括:按策略配置口令与账户权限、对一台主机做安全基线核查并整改、用扫描工具发现漏洞并给出处置建议、分析一段日志定位异常登录、模拟一次安全事件的隔离与恢复。评分看发现是否准确、处置是否合规。
六、考核形式与证书申领
培训考核一般分为理论考核与实操考核两部分:
- 理论考核:考察安全威胁类型、口令与权限原则、漏洞与补丁管理、应急流程等知识;
- 实操考核:完成基线核查、漏洞处置与日志分析,考察发现问题与规范处置的能力;
- 合格标准:两项考核均达到合格标准后,可申领工信人才 IITC 岗位能力证书。
考核的具体场次、周期与合格分数线,以报考机构当期的安排为准。
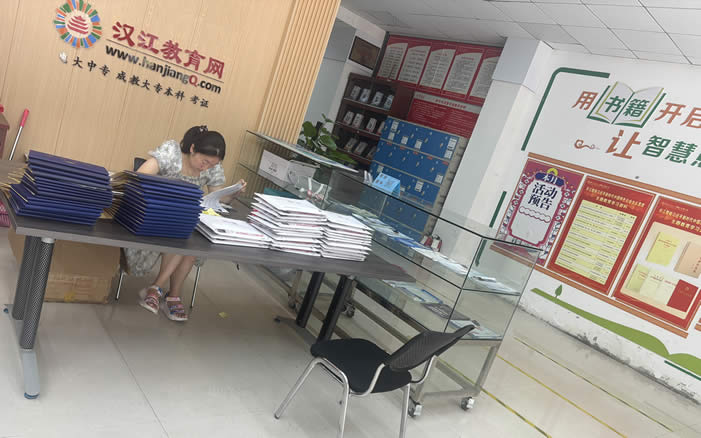
证书下证后统一分装、邮寄(实拍)
七、信息安全与管理模拟练习题(示例)
1. “最小权限原则”指的是?
A. 权限越大越安全 B. 定期收回所有权限 C. 只给完成工作所必需的最小权限 D. 所有人都给只读
答案:C
解析:按岗位实际需要授予权限,能把误操作与越权风险控制在小范围;一刀切只读会阻碍业务,全部放开则是放大风险。
2. 发现某账号在非工作时间从境外 IP 多次登录失败,应当?
A. 重启服务器 B. 忽略 C. 立即核查并视情况封禁、留存日志 D. 改密码了事
答案:C
解析:连续失败加异常来源往往是撞库或暴力破解的前兆,需要先固定证据、封锁来源,再评估账号是否已被攻破。
3. 补丁管理的正确顺序一般是?
A. 先在测试环境验证,再分批推送 B. 全部一次性上线 C. 永不安装 D. 只装系统补丁不管应用
答案:A
解析:补丁可能引发兼容问题,先在测试环境验证、再分批灰度,能兼顾安全与业务连续性;应用漏洞同样需要跟进。
八、常见问题(FAQ)
Q1:这个证书是“执业资格证”吗?
不是。它是岗位能力评价证明,体现持证人完成了信息安全与管理方向的相应等级课程学习并通过考核,不等同于执业资格证书;具体用途以用人单位认可标准为准。
Q2:初级、中级、高级怎么选?
按职责选:做日常检查与终端防护选初级;负责加固、漏洞与事件处置选中级;负责体系、评估与制度建设选高级。
Q3:不是安全专业出身能学吗?
可以。课程从威胁类型和口令权限这些基础讲起,不需要先懂渗透技术;但涉及基线核查与日志分析,需要动手练。
Q4:培训会不会教攻击手段?
课程以防护、检测与合规处置为主,讲解攻击原理是为了识别风险,不做攻击工具与利用方法的训练。
Q5:证书在哪里查询?
在工业和信息化部人才交流中心官网人才评价系统查询。
Q6:考核难吗?多久考一次?
理论考概念与原则,实操考核查与处置。评分看重是否按流程发现问题、处置是否留痕,周期以机构安排为准。
Q7:证书有有效期吗?
有效期以工信人才及授权机构的现行规定为准,报考前可向机构确认。
九、内容依据与主要标准
以上课程体系与考核内容依据工信人才岗位能力评价相关培训安排整理,涉及的软件、工具与标准版本以现行有效版本为准。报考政策、证书查询、开班城市等信息,请以官方及授权机构的最新公告为准。
报考咨询 微信/电话:199 7225 5559 手机:153 3593 1964
可咨询当期开班时间与地点、培训与考核费用、报名所需材料、证书样本及查询方式。报考政策与证书信息以官方及授权机构公布为准。
 微信扫码 咨询报名